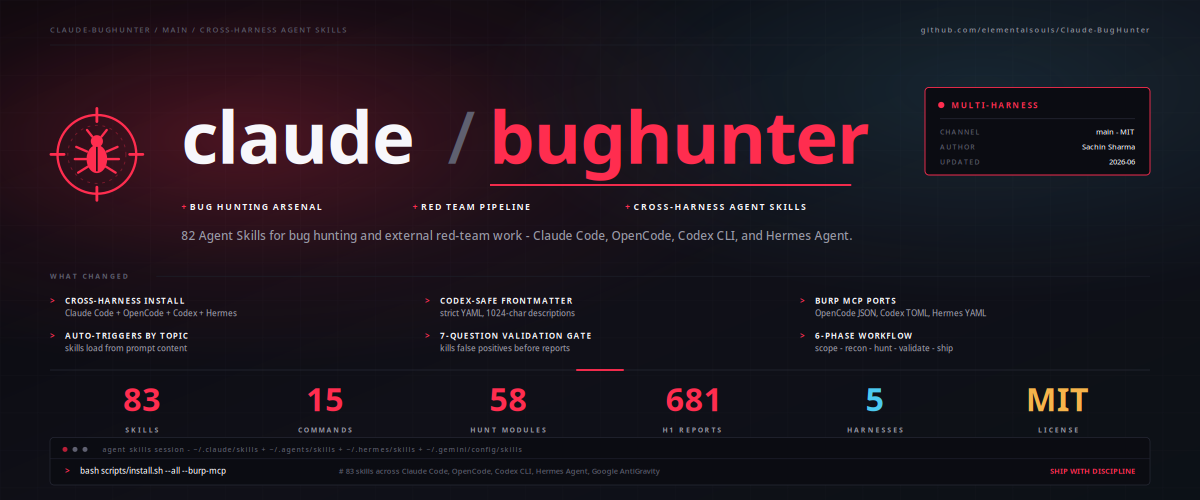
让 Claude Code 帮你找 Bug,它多半能瞎蒙几个;但要让它像专业漏洞猎人一样系统化地挖,就得给它方法论。Claude-BugHunter 就是这样一套技能包:83 个 Skill + 15 条斜杠命令,方法论来自 681 份已公开的 HackerOne 漏洞报告(其中 433 份可逐条溯源),覆盖 24 类核心漏洞。仓库 elementalsouls/Claude-BugHunter 今天登顶 GitHub Trending 日榜第 1,星数已破 10,132,MIT 开源。
它是怎么工作的:五阶段工作流
这套技能包不是一堆零散提示词,而是一条完整的工作流:
- 思考:bb-methodology 与 redteam-mindset 两个 Skill 定下五阶段非线性工作流与红队操作纪律;
- 挖掘:58 个 hunt-* Skill 按漏洞类别分工,每个类别都有检测模式、Payload、绕过表与利用链模板;
- 验证与交付:提交前过一道“7 问验证关”防误报,按 HackerOne 的漏洞分类(VRT)定级,报告格式覆盖 HackerOne、Bugcrowd、Intigriti、Immunefi;
- 覆盖面:Web 与 API、GraphQL、OAuth 与 JWT、企业身份平台攻击链(M365 / Entra、Okta、vCenter、SSL VPN 设备)都在范围内,还能接 Burp 的 MCP 做联动。
安装与使用
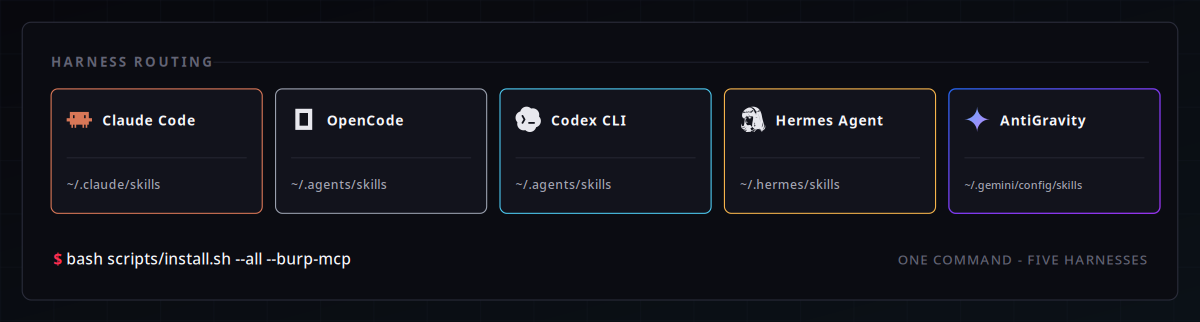
在 Claude Code 里一行命令装成插件:/plugin marketplace add elementalsouls/Claude-BugHunter。也可以克隆仓库后用脚本安装。除了 Claude Code,还支持 OpenCode、Codex CLI、Hermes 与 Google AntiGravity。作者明确划了边界:只做外部攻击面,只测自己拥有或书面授权的目标,不含内网 AD 攻击、后渗透与 C2;想练手可以先在 OWASP Juice Shop、DVWA、Hacker101 这些公开靶场上跑。
如果你平时用 Claude Code 写代码,这套技能包相当于给它配了一位专职安全审稿人。站内同类 Skill 实测还有给 Claude Code 配本地视频剪辑师的 ffmpeg-skill、Chrome、Edge、Firefox 与 MDN 联合出品的 Modern Web Guidance 技能包,以及把 Claude Code 接进 CI 做 PR 审查门禁的教程。
转自 GitHub 作者 elementalsouls 的文章《claude-bughunter》,原文链接