
AI Parabellum 11 月 8 日的实测:用 Claude Code v2.1.318(macOS)试了两个 Terraform 搭档——社区技能 TerraShark(LukasNiessen,MIT,约 700 星)和 HashiCorp 官方插件(Terraform MCP 服务器)。测试项目只有一个 main.tf,里面埋了 6 个经典毛病:写死在 provider 里的假 AWS 密钥、明文默认密码、把密码打印出来的 output、对外公开的数据库、删库不留快照的 skip_final_snapshot、以及用 count = 3 按编号建三个数据库。
TerraShark 跑起来是先讲假设、再列风险点,然后给出 6 个问题各配一行修复建议,最后还补了一份“也值得改”的清单(admin 用户名、没钉版本、没配带锁的远端 backend)。有意思的是,不带技能的 Claude Code 同样找出了这 6 个问题——技能加的是结构和谨慎程度,而不是在这种明显文件上多找出多少 bug,作者认为它在模块重构、状态迁移这类更难的活上才更能体现价值。HashiCorp 官方插件这边,MCP 服务器要走 Docker(hashicorp/terraform-mcp-server:0.4.0),还要 TFE_TOKEN 才能接 HCP Terraform;实测时 Mac 上 Docker 没开,服务器直接显示失败,所以插件能加载、失败也报得明白,但它查实时数据的本事这次没测到。
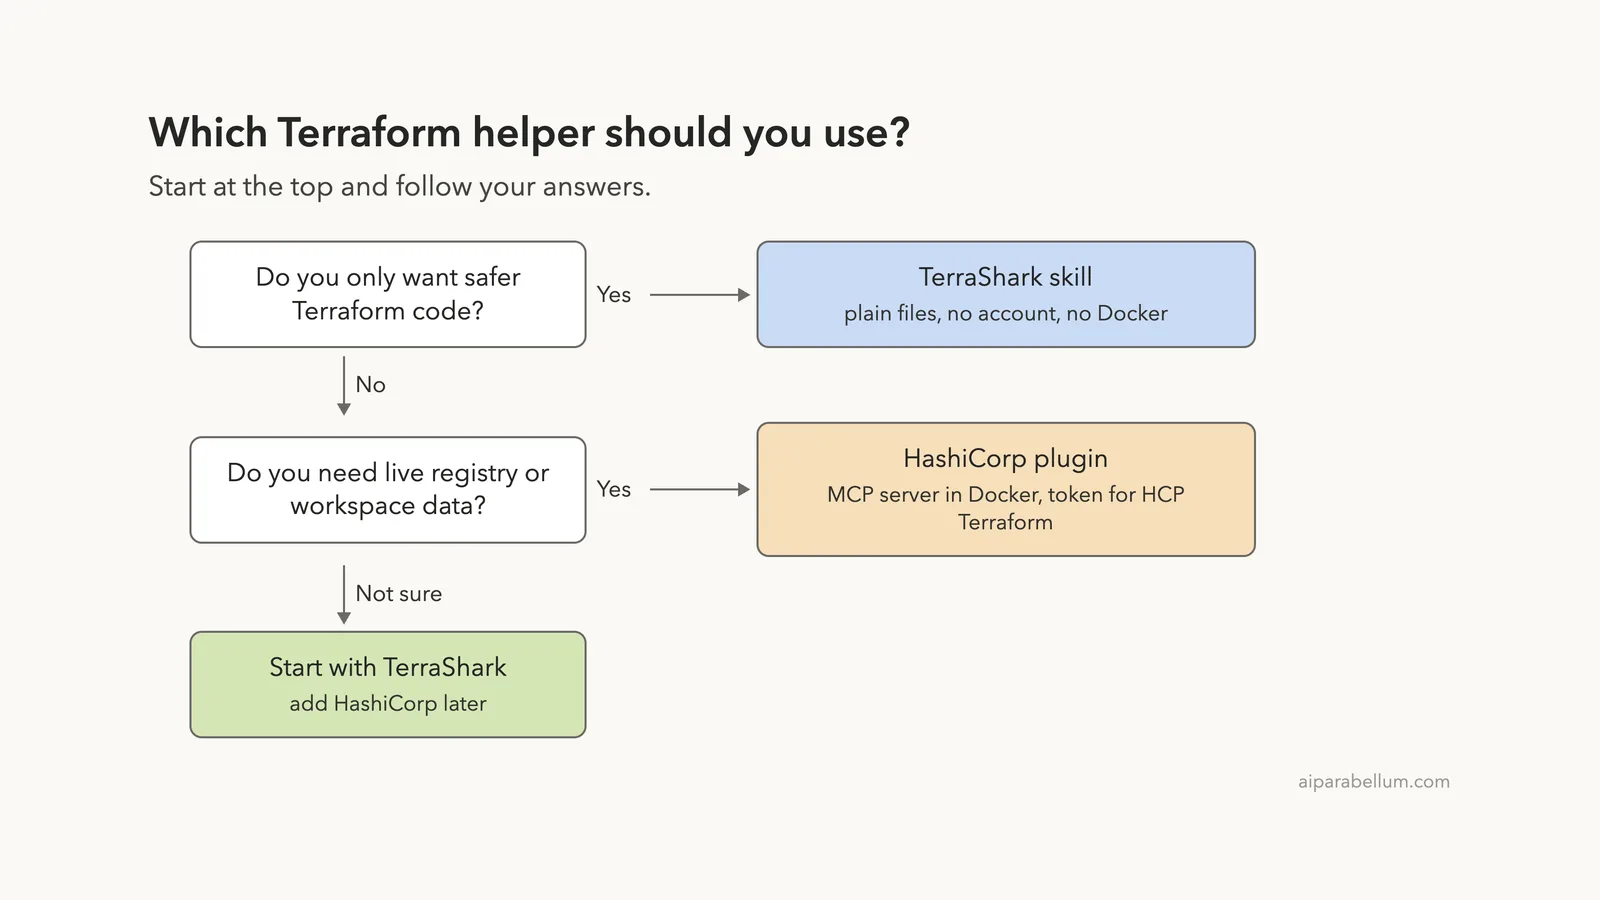
先装哪个:想要不注册账号、不用 Docker 的稳妥评审习惯,从 TerraShark 起手;已经在用 HCP Terraform、平时开着 Docker,再装 HashiCorp 官方插件。两条底线:别让任何助手直接 apply,先自己读一遍计划;测试文件里只放假密钥。站内同系列可对照:Claude Code 官方 Feature Dev 插件实测、Claude Code 官方 Setup 插件实测。
来源:AI Parabellum,原文:https://aiparabellum.com/terraform-with-claude-code-hashicorp-plugin-vs-terrashark/;仓库:LukasNiessen/terrashark

没有回复内容