
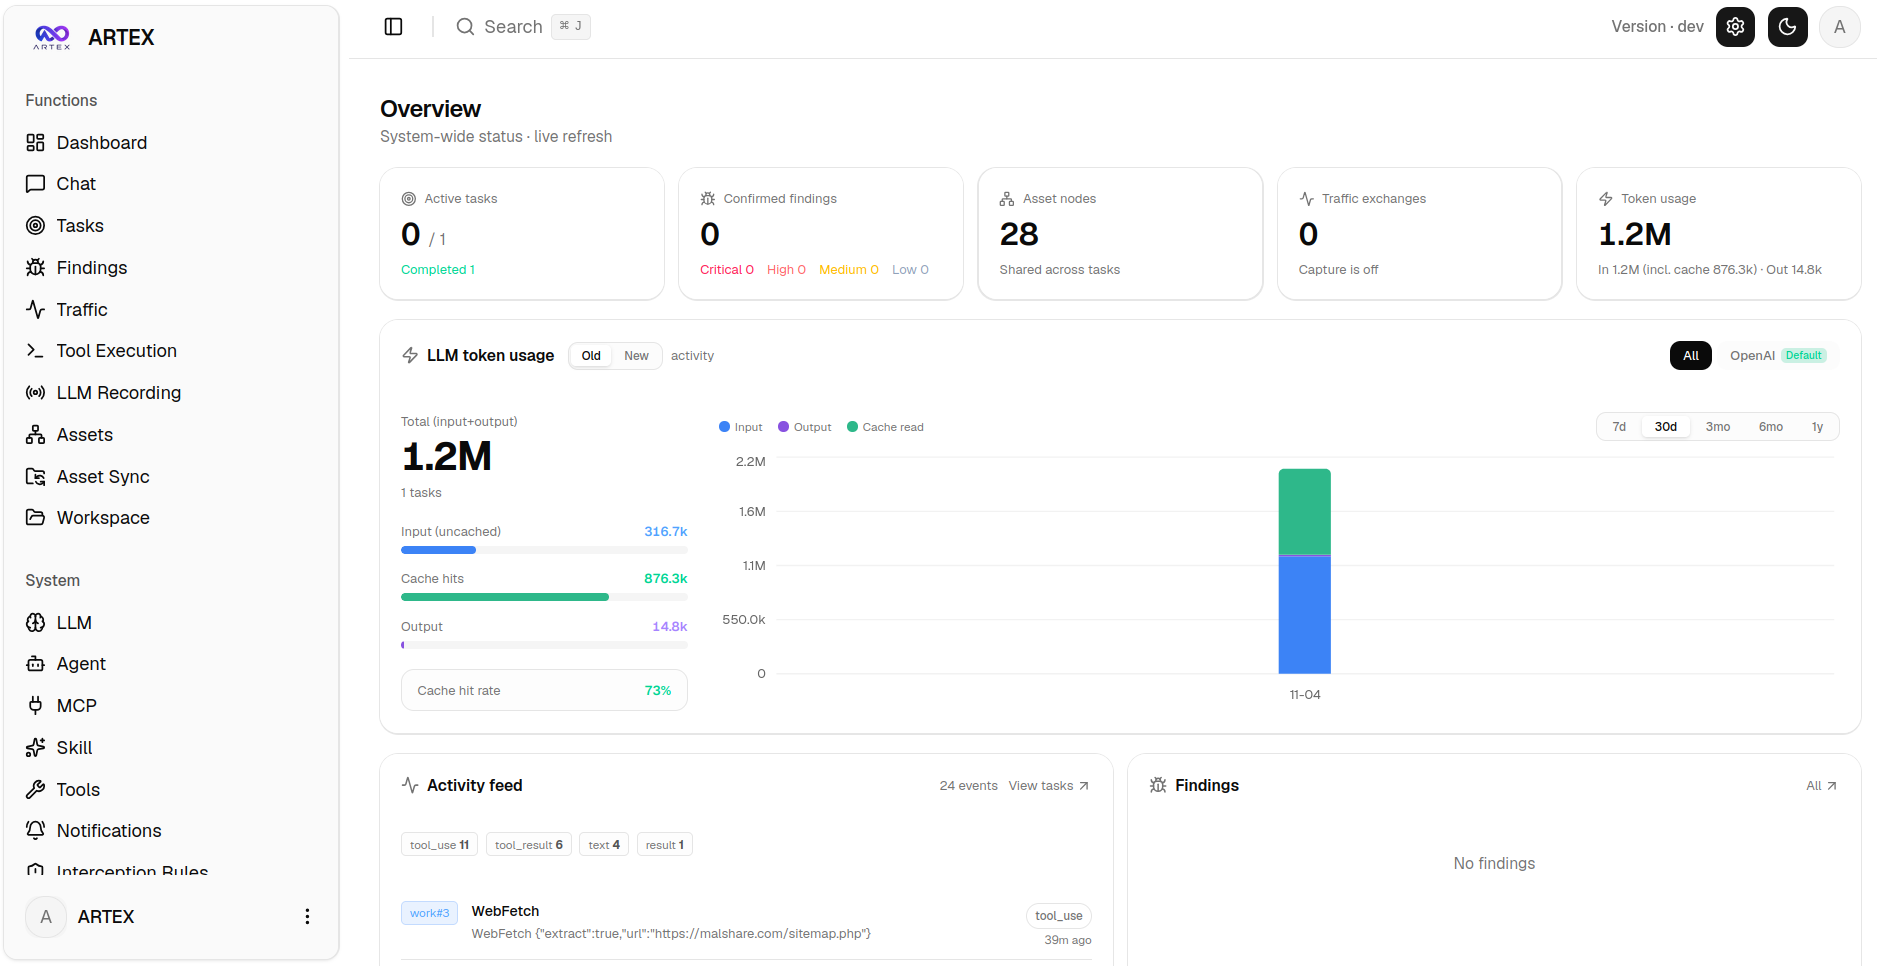
网络安全公司 Censys 11 月 5 日发布的研究《ARTEX: Agentic Asbestos》显示,截至 11 月 4 日,全网有 1465 台主机跑着可从互联网直接访问的 ARTEX 控制台;其中约 650 台集中在两个配置完全相同的托管网段,扣掉这部分,仍有约 800 个互不相同的部署——全部无需密码就能登录。ARTEX 是今年 7 月 26 日开源的 LLM 驱动自主渗透测试框架,此前已卷入韩国金融业与 ConnectWise 两起攻击,本站 10 月 22 日也曾报道它被用于攻击约 20 家日本企业。
危险不只在“能登录”:Censys 在 32 台主机的开放目录里直接看到了攻击套件——Windows 横向移动工具包、sudo 提权 exploit、植入物构建文件与反向 shell 脚本,甚至有一台主机的整个家目录(含 .ssh 与 .bash_history)都敞着。155 台主机(10.6%)还同时跑着其他威胁:Cobalt Strike、Vshell、Adaptix C2 等。Censys 指出,ARTEX 控制台根本不需要对外暴露,暴露纯属配置失误。
回顾时间线:9 月底到 10 月初,CrowdStrike 发现一名中文使用者用 ARTEX 攻击韩国金融机构,靠的就是一个敞开的目录;10 月 21 日微软把 ConnectWise 云备份供应链入侵归因于与中国政府有关联的 Storm-0940,该组织用 ARTEX 累计尝试登录 2250 多个租户,高峰期每分钟 2900 次。作者 10 月 8 日已声明与攻击无关并宣布转闭源、仓库已下架,但几十份代码副本仍在流传。
为什么值得关注:攻击者自己的工具反被“裸奔”,等于把现成的攻击基础设施白送给任何人;更麻烦的是,这 800 多个实例里很多是授权测试者部署的,说明 AI 攻击工具的扩散速度已经超过了使用者的安全意识。防御侧也有现成线索:Censys 给出了检测方法(控制台标题以 ARTEX 开头、默认端口 8787),同主机上的 LLM 代理网关软件也是排查信号。这与 OpenAI 一条 AI 管线挖出 948 个 Linux 内核漏洞对照着看:AI 既在批量找漏洞,也在批量制造新的暴露面。
来源:Censys,原文:https://censys.com/blog/artex-agentic-asbestos/

没有回复内容