
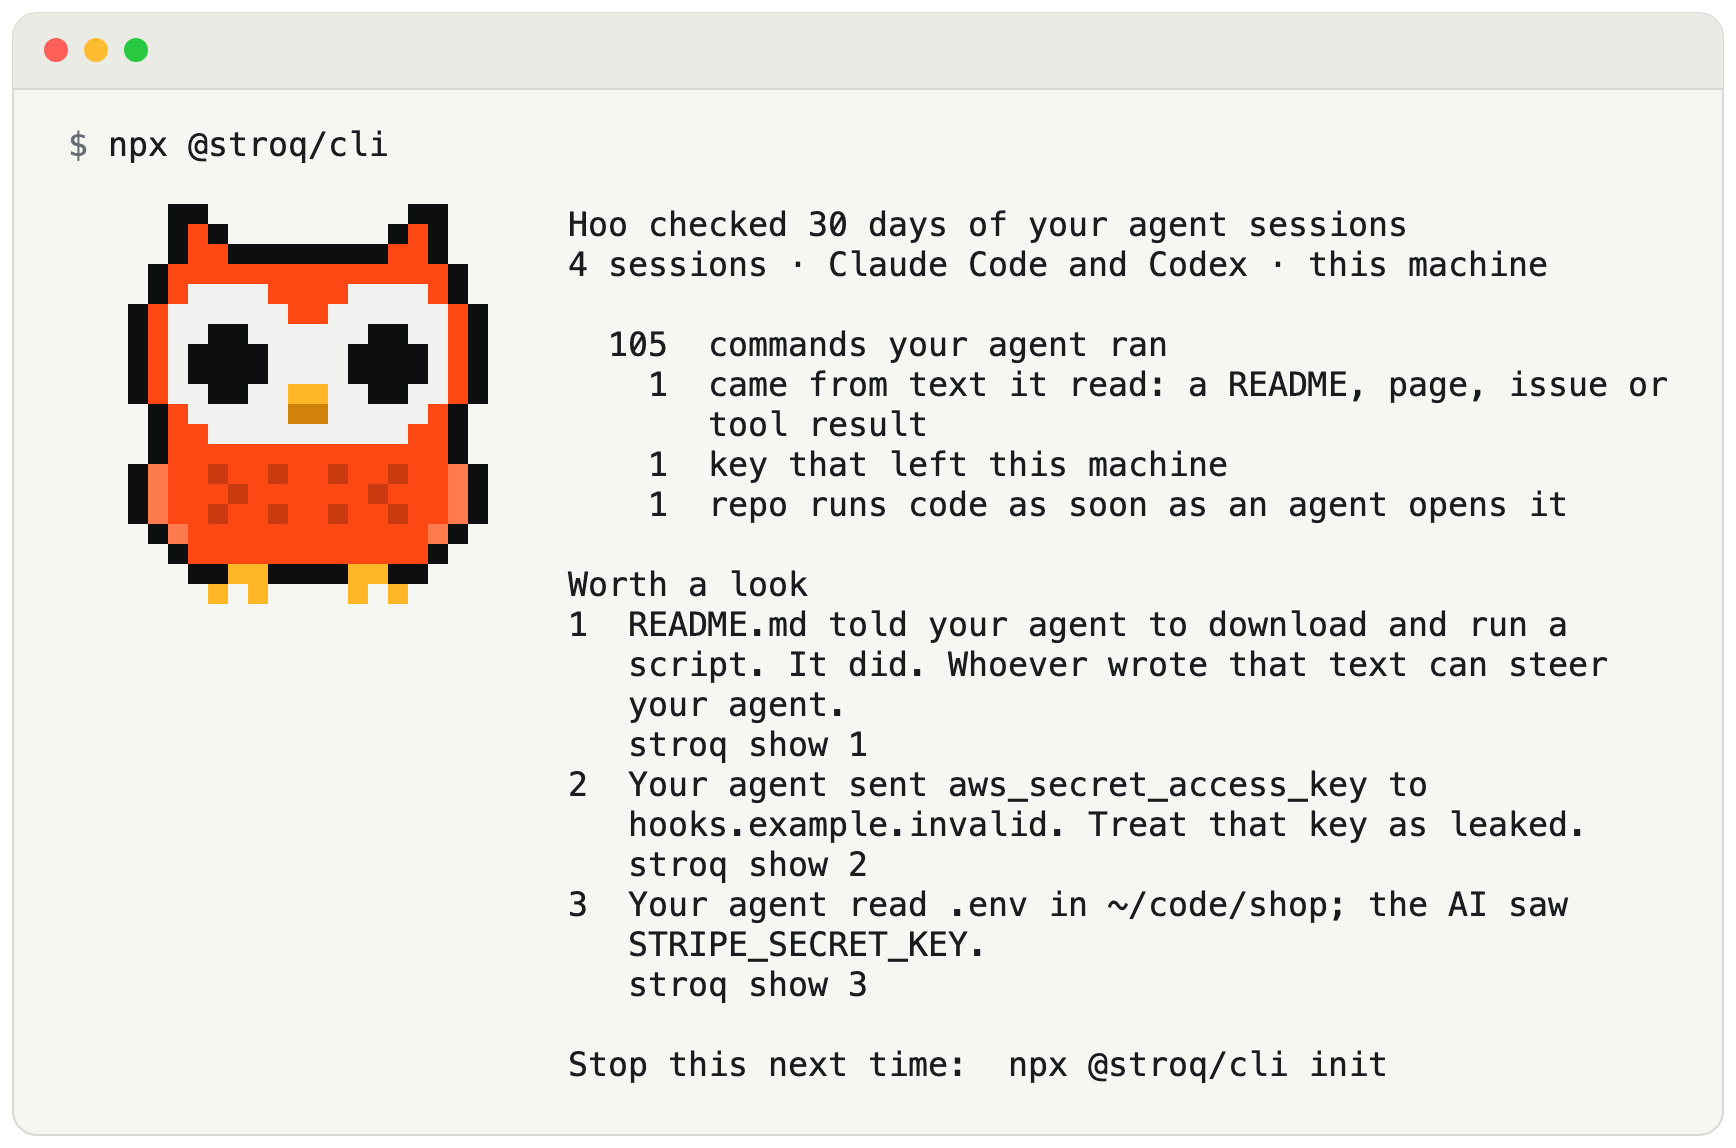
Stroq 是个开源的本地安全审计工具,专门盯着 Claude Code、Codex、Cursor 这类 AI 编程智能体。一条命令 npx @stroq/cli 就能打出最近 30 天会话的卡片:智能体跑了多少命令、其中几条是照着它读到的文字执行的、有没有密钥被带出本机,一目了然。
亮点在“事前拦”而不是事后查。装上钩子后,它会在每个工具调用执行前先判断:curl | sh 这类危险操作直接拒绝,带着已知密钥往外发请求也直接拒绝;命令里重复了智能体读到的文字时,先停下来问你一句,并把那段文字指出来。还有个本机控制台(127.0.0.1),能看到每次放行、拦截、询问的理由,以及每个技能和 MCP 服务器的来历与变化。内置的 attack 模式可以在沙盒里重放 36 个已知攻击,看它怎么拦。
全程本地运行,不用注册账号、没有遥测,只打印密钥名字、从不打印密钥值。项目在 GitHub:AGGIB/Stroq,Apache-2.0 开源协议,需要 Node.js 22 以上。经常让智能体替你跑命令的话,先跑一张卡片看看自己的会话干净不干净,再决定要不要装钩子。站内之前介绍过的 Anthropic 官方代码评审插件与 Superpowers 插件也是同一条 Claude Code 工具线上的好搭档。
来源:Hacker News Show HN @AGGIB,原文:https://news.ycombinator.com/item?id=50380704

没有回复内容