
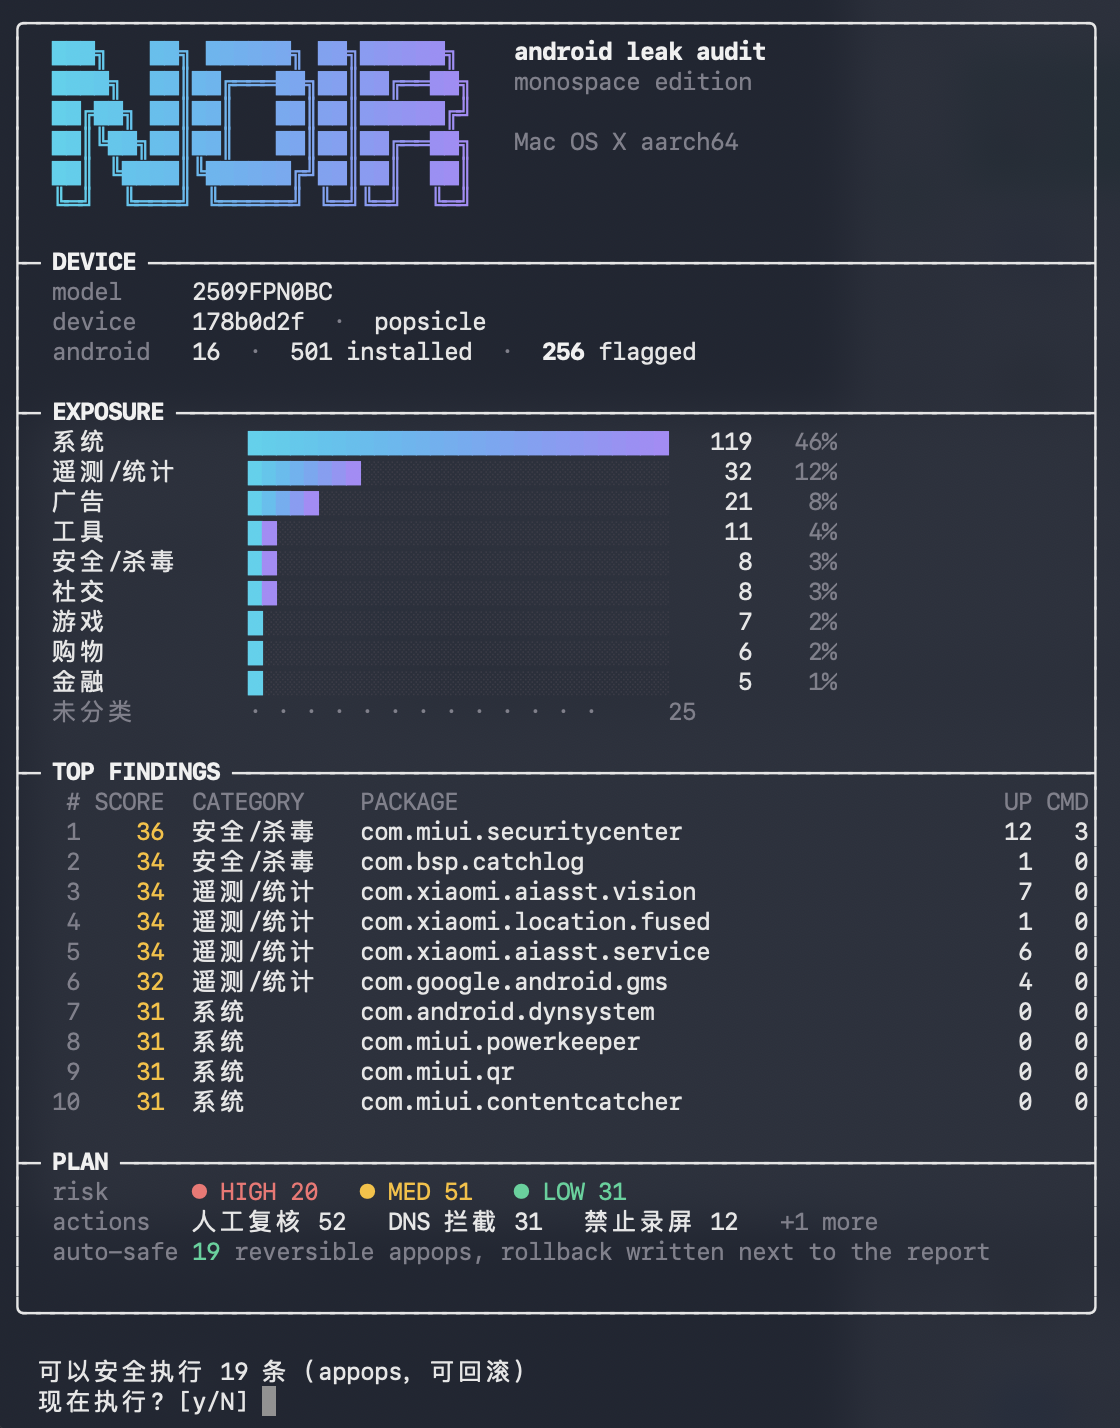
手机里每个应用都拿了什么权限、又把数据发到哪里?开源工具 NOIR 把这个问题变成一份可复现的报告:它跑在电脑上,通过 adb 读取已连接安卓设备的应用清单、权限与 APK 里的网络端点,给出分类、风险评分与可执行的处置建议。项目 10 月 31 日才建库,3 天已经拿到约 1,577 星,MIT 协议,README 还是中文写的。
它做的事分八步:盘点有网络权限加敏感权限的应用;直接在设备端从 dex 里抽 URL,只回传几 KB;按包名与域名识别厂商与类别(遥测、广告、定位、输入法等)并打分;把权限翻译成“能拿到什么数据”再与上报域名配对;识别共享 UID 的权限并集;解析 Manifest 找没有保护的导出组件、明文流量、debuggable;给处置建议并分“可自动执行 / 需人工确认 / 不建议动”;必要时用 deep 命令调 jadx 反编译单个应用、检索高风险调用。
隐私承诺写得很清楚:不联网、不上传、无遥测、不需要 root,默认完全只读;--apply 只改 app-ops 级别的设置,每条都能回滚,卸载也要显式加 --aggressive 才动。macOS(Intel 与 Apple Silicon)、Windows 10/11、Debian/Ubuntu 都有免安装的 portable 包,自带运行时、不用装 Java;首次运行会问你要不要自动下载 adb 与 jadx。
注意它只能审计你自己的设备:给出的只是静态证据(“这个应用有这个能力、代码里有这个端点”),不能证明某次具体传输真的发生过,要结合网络层证据判断。相关内容可以对照站内这两篇:craft-anything:Rust 写的开源逆向引擎,看懂闭源软件再让 AI 干净重造一个,以及 GitHub 今天起默认封禁 pull_request_target:公开仓库的 Fork PR 不再自带密钥跑流程。
来源:GitHub @Verlintas,原文:https://github.com/Verlintas/NOIR

没有回复内容