
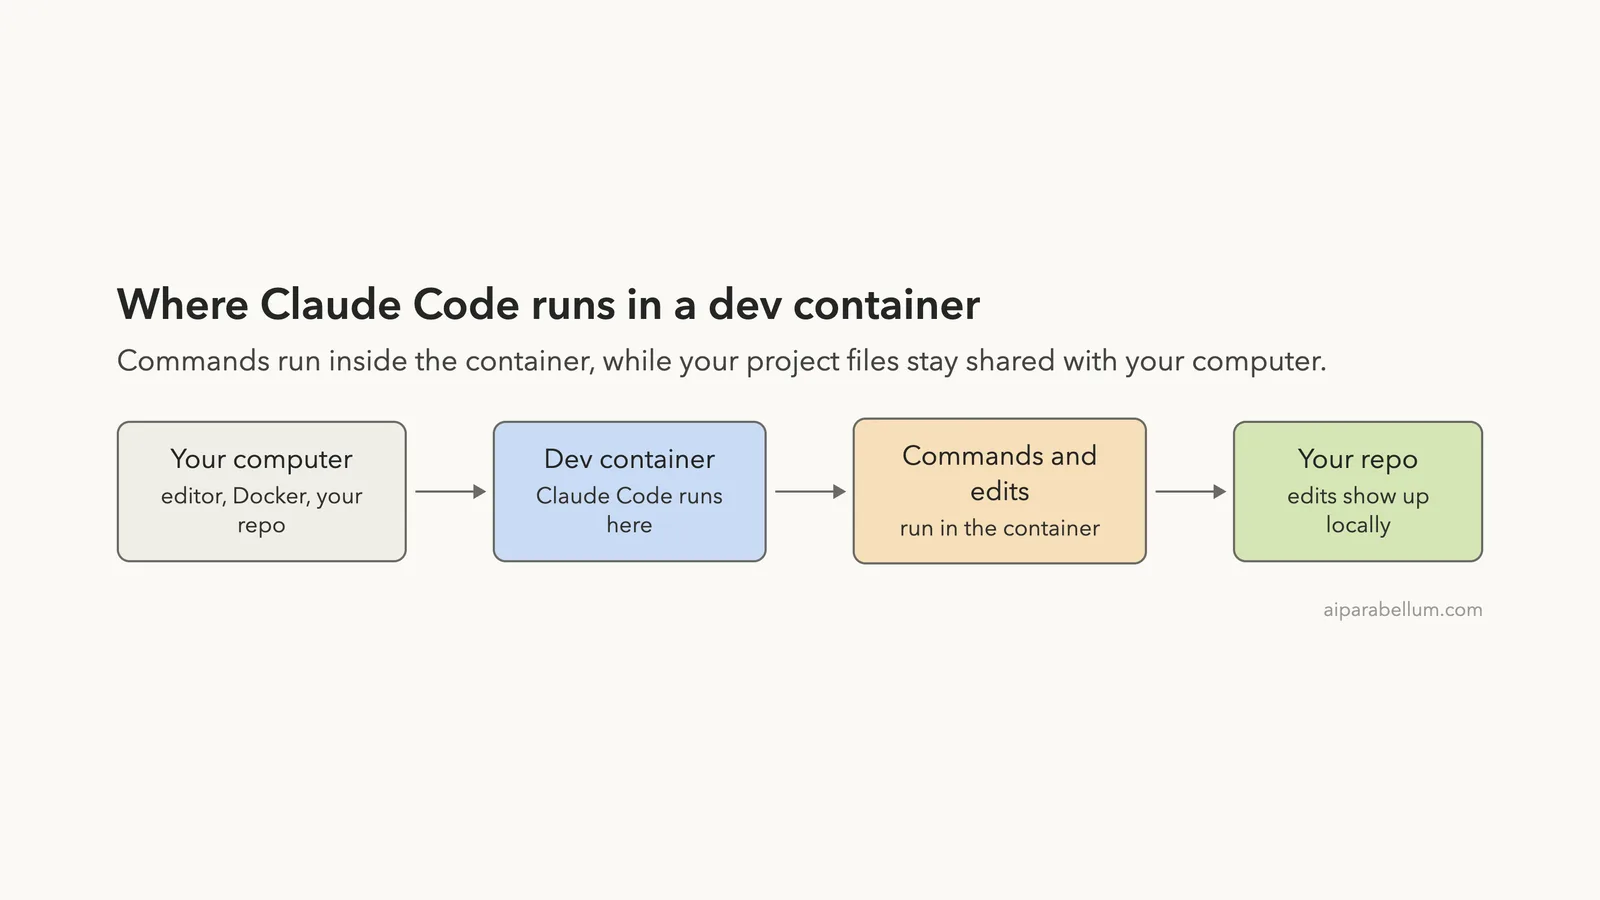
Claude Code 直接跑在主机上,跑错一条命令就动真格。Dev Container 的办法是把它装进一个可重复的隔离工作区:Claude 跑的命令只在容器里执行,改动照常落回本地仓库。这篇教程用 Claude Code v2.1.312 于 10 月 31 日实测,全程跟着 Anthropic 官方 Dev Container 文档走,适合已经在用 Claude Code、想给它加一道沙箱的人。
一共 5 步:先在 .devcontainer/devcontainer.json 里加一行 Claude Code Feature,VS Code 里 Rebuild Container,终端跑 claude 登录;再挂一个 named volume 到 ~/.claude 并设 CLAUDE_CONFIG_DIR,重建后不用重复登录;团队策略写进容器内的 /etc/claude-code/managed-settings.json,优先级最高;再用官方示例里的 init-firewall.sh 把出站流量收到白名单;最后才决定要不要开 –dangerously-skip-permissions——只有非 root 用户、可信仓库、网络限制三件齐了才考虑。
先说清楚边界:容器不是万能,恶意项目仍可能把容器内能触及的东西发出去,官方明确要求只用于可信仓库,别把 ~/.ssh 和云凭证挂进容器。想最快上手,Anthropic 的 anthropics/claude-code 仓库自带示例容器,克隆后 Reopen in Container 就能跑;也可以直接让 Claude Code 按要求起草配置,再逐行检查一遍。同系列第 8 部分讲用量与成本,站内已有提示词缓存省钱法;想再加一层自动防护,可以对照站内这篇10 个现成 Hooks一起用。完整步骤见原文:Run Claude Code Safely in a Devcontainer。
来源:AI Parabellum,原文:https://aiparabellum.com/run-claude-code-safely-in-devcontainer/

没有回复内容